AWS PrivateLink を使用した TiDB Cloud Lake への接続
主要なクラウドが提供する PrivateLink スタイルのプライベートエンドポイント(AWS PrivateLink、Azure Private Link、Google Private Service Connect など)を使用すると、自身のネットワーク境界内のプライベート IP アドレスを通じて TiDB Cloud Lake にアクセスできるため、トラフィックがパブリックインターネットを経由する必要がありません。これにより、データセット、認証情報、管理操作はクラウドプロバイダーのバックボーン上にとどまり、既存のネットワークポリシーにも適合します。
利点
- ネットワーク分離: トラフィックが VPC/VPN 境界の外に出ることがなく、パブリックエンドポイントへの露出を排除できます。
- コンプライアンス対応: インターネットへの送信を禁止する社内監査や業界要件を満たしやすくなります。
- 安定したパフォーマンス: トラフィックは予測しにくいインターネット経路ではなく、クラウドプロバイダーのバックボーンを通ります。
- 制御の簡素化: 既存のセキュリティグループ、ルートテーブル、モニタリングを再利用してアクセスを管理できます。
仕組み
Connect to TiDB Cloud Lake ダイアログから PrivateLink のサービス名を取得し、それを指すプライベートエンドポイントを作成します。クラウドプロバイダーは自動的にプライベート IP アドレスを割り当ててエンドポイントを受け入れ、プライベート DNS を有効にすると、TiDB Cloud Lake のドメインはそれらのアドレスに解決されるため、すべてのセッションが安全なプライベート経路上に維持されます。
AWS PrivateLink の設定方法
VPC 設定を確認します。
Enable DNS resolutionとEnable DNS hostnamesがチェックされていることを確認します。Connect to TiDB Cloud Lake ダイアログから接続先のサービス名を取得します。
例:
com.amazonaws.vpce.us-east-2.vpce-svc-0123456789abcdef0。tcp 443 ポートを開放したセキュリティグループを準備します。
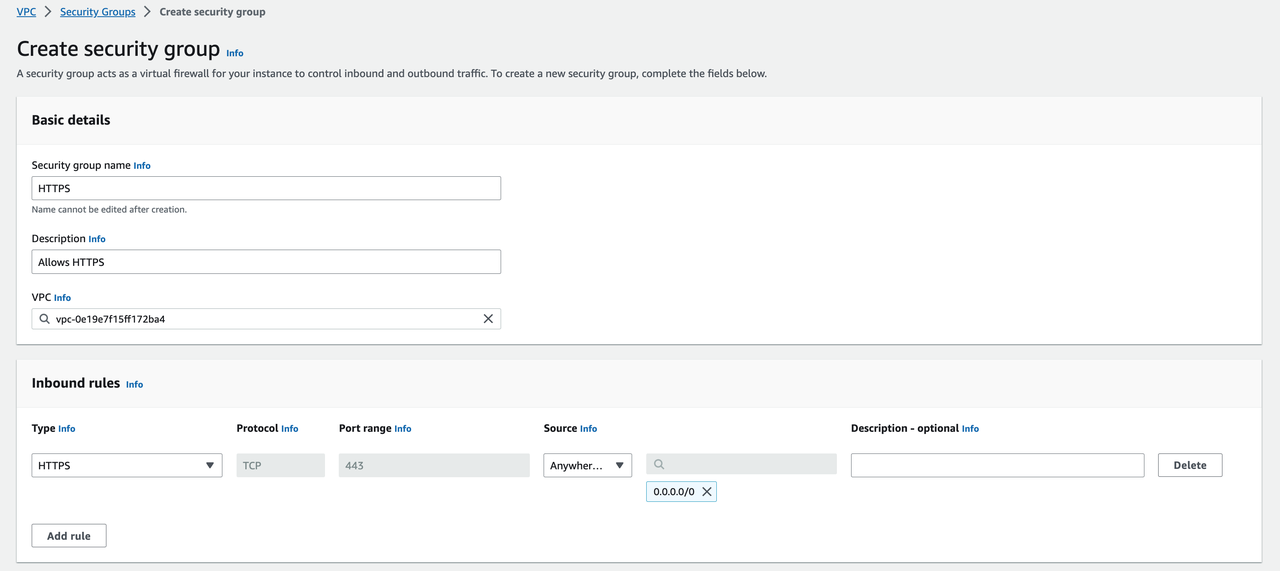
AWS Console に移動します。
https://us-east-2.console.aws.amazon.com/vpcconsole/home?region=us-east-2#Endpoints:
Create endpointをクリックします。
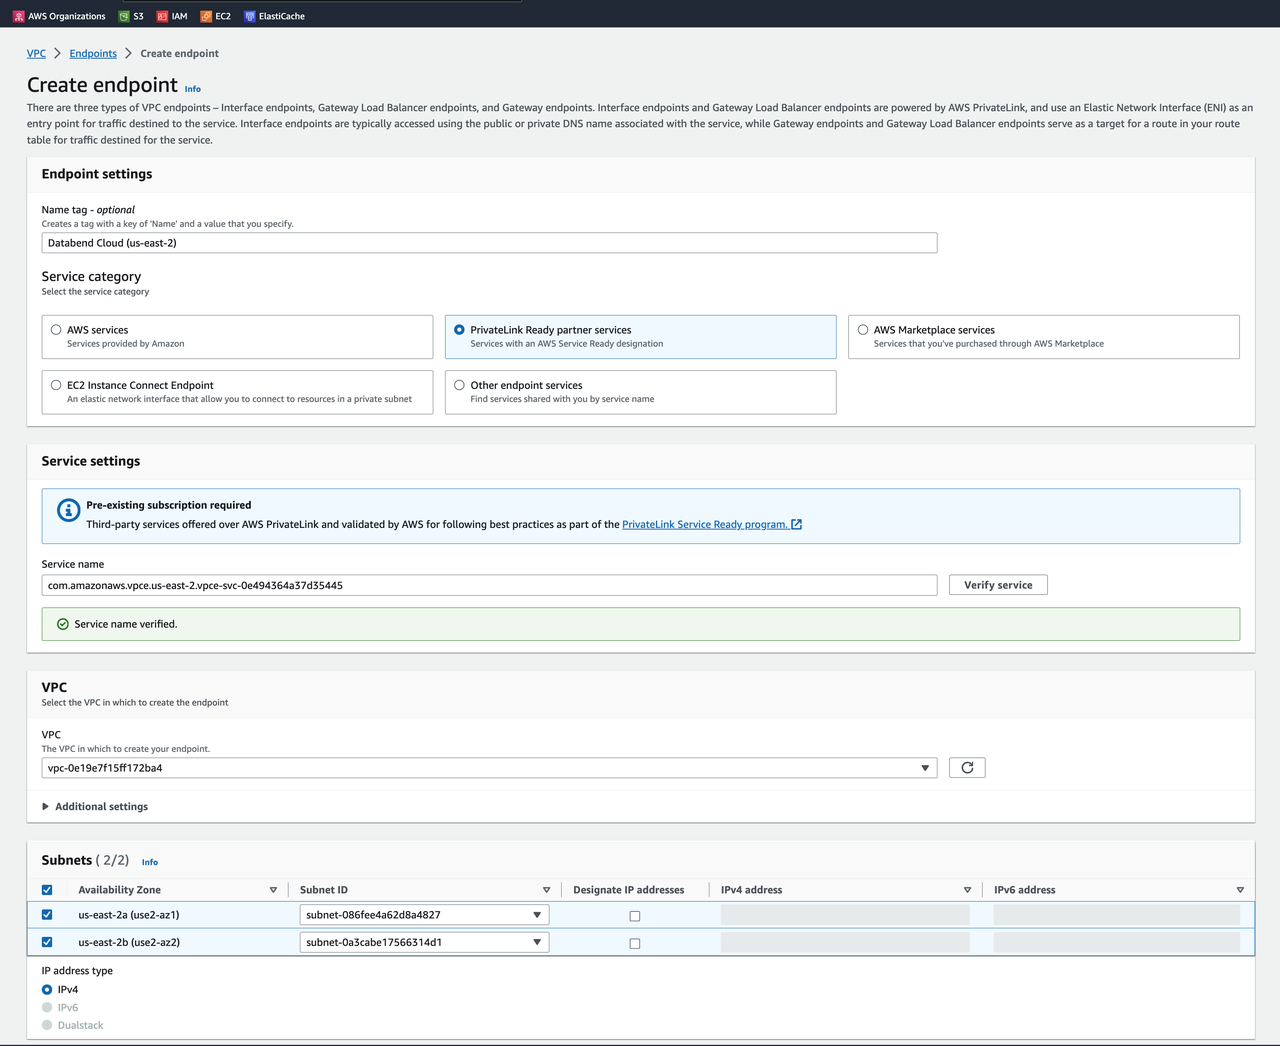
先ほど作成したセキュリティグループ
HTTPSを選択します。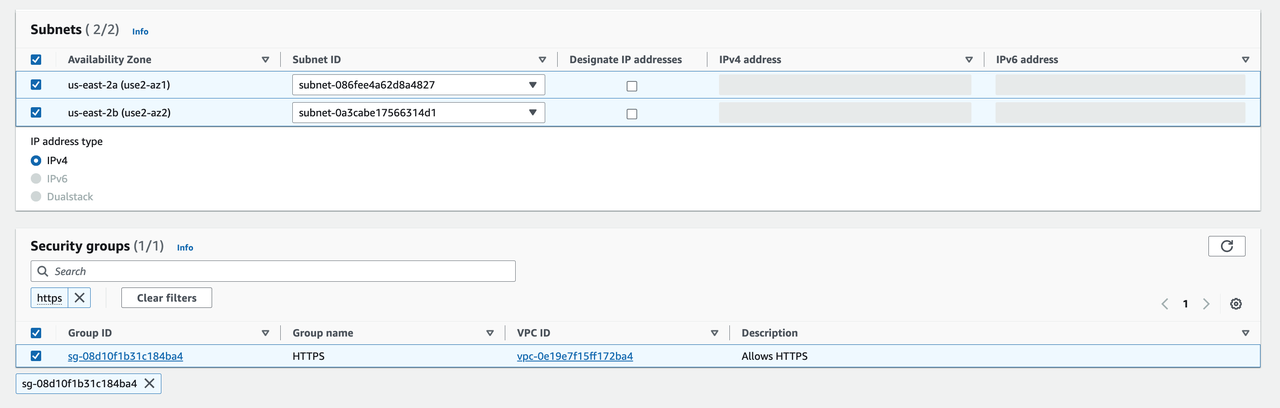
PrivateLink の作成が完了するまで待ちます。
プライベート DNS 名の設定を変更します。
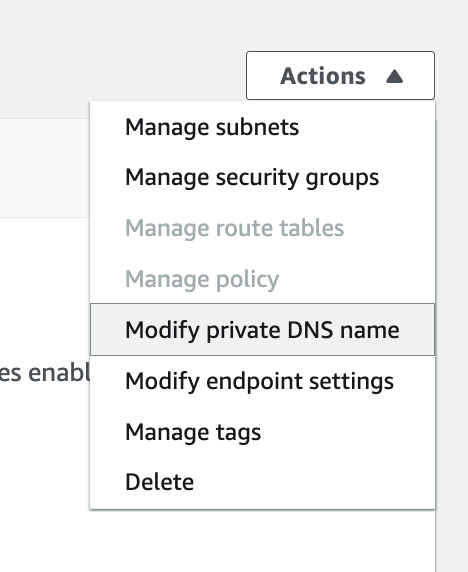
プライベート DNS 名を有効にします。
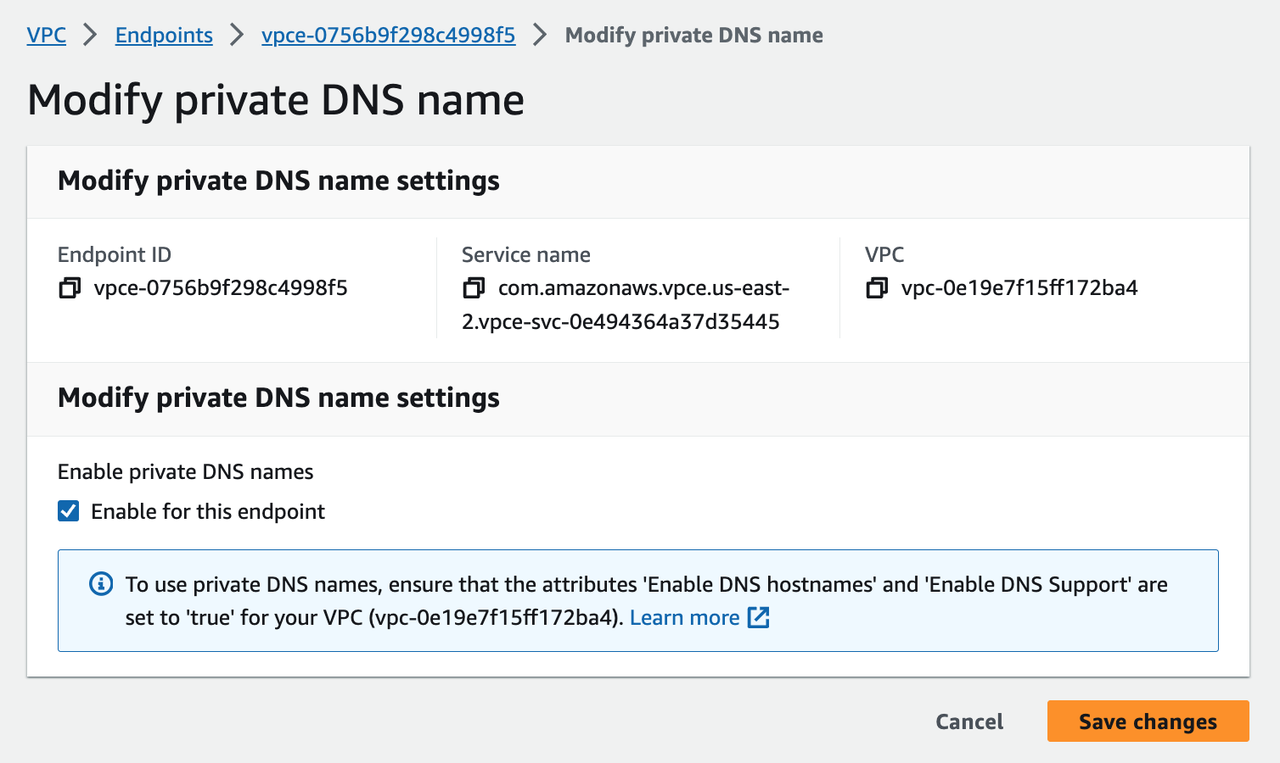
変更が適用されるまで待ちます。
PrivateLink 経由で TiDB Cloud Lake にアクセスできることを確認します。
ゲートウェイドメインが VPC 内部 IP アドレスに解決されます。