Alibaba Cloud PrivateLink を使用して TiDB Cloud Lake に接続する
このドキュメントでは、Alibaba Cloud のプライベートエンドポイントを設定し、そのカスタムドメイン名を有効化して、TiDB Cloud Lake へのプライベート接続を検証する方法について説明します。
Alibaba Cloud PrivateLink をセットアップする
Connect to TiDB Cloud Lake ダイアログからエンドポイントサービス名を取得します。
例:
com.aliyuncs.privatelink.ap-northeast-1.epsrv-6weddzcbkanrx5sc2zv4ポート 443 への受信 TCP トラフィックを許可するセキュリティグループを準備します。
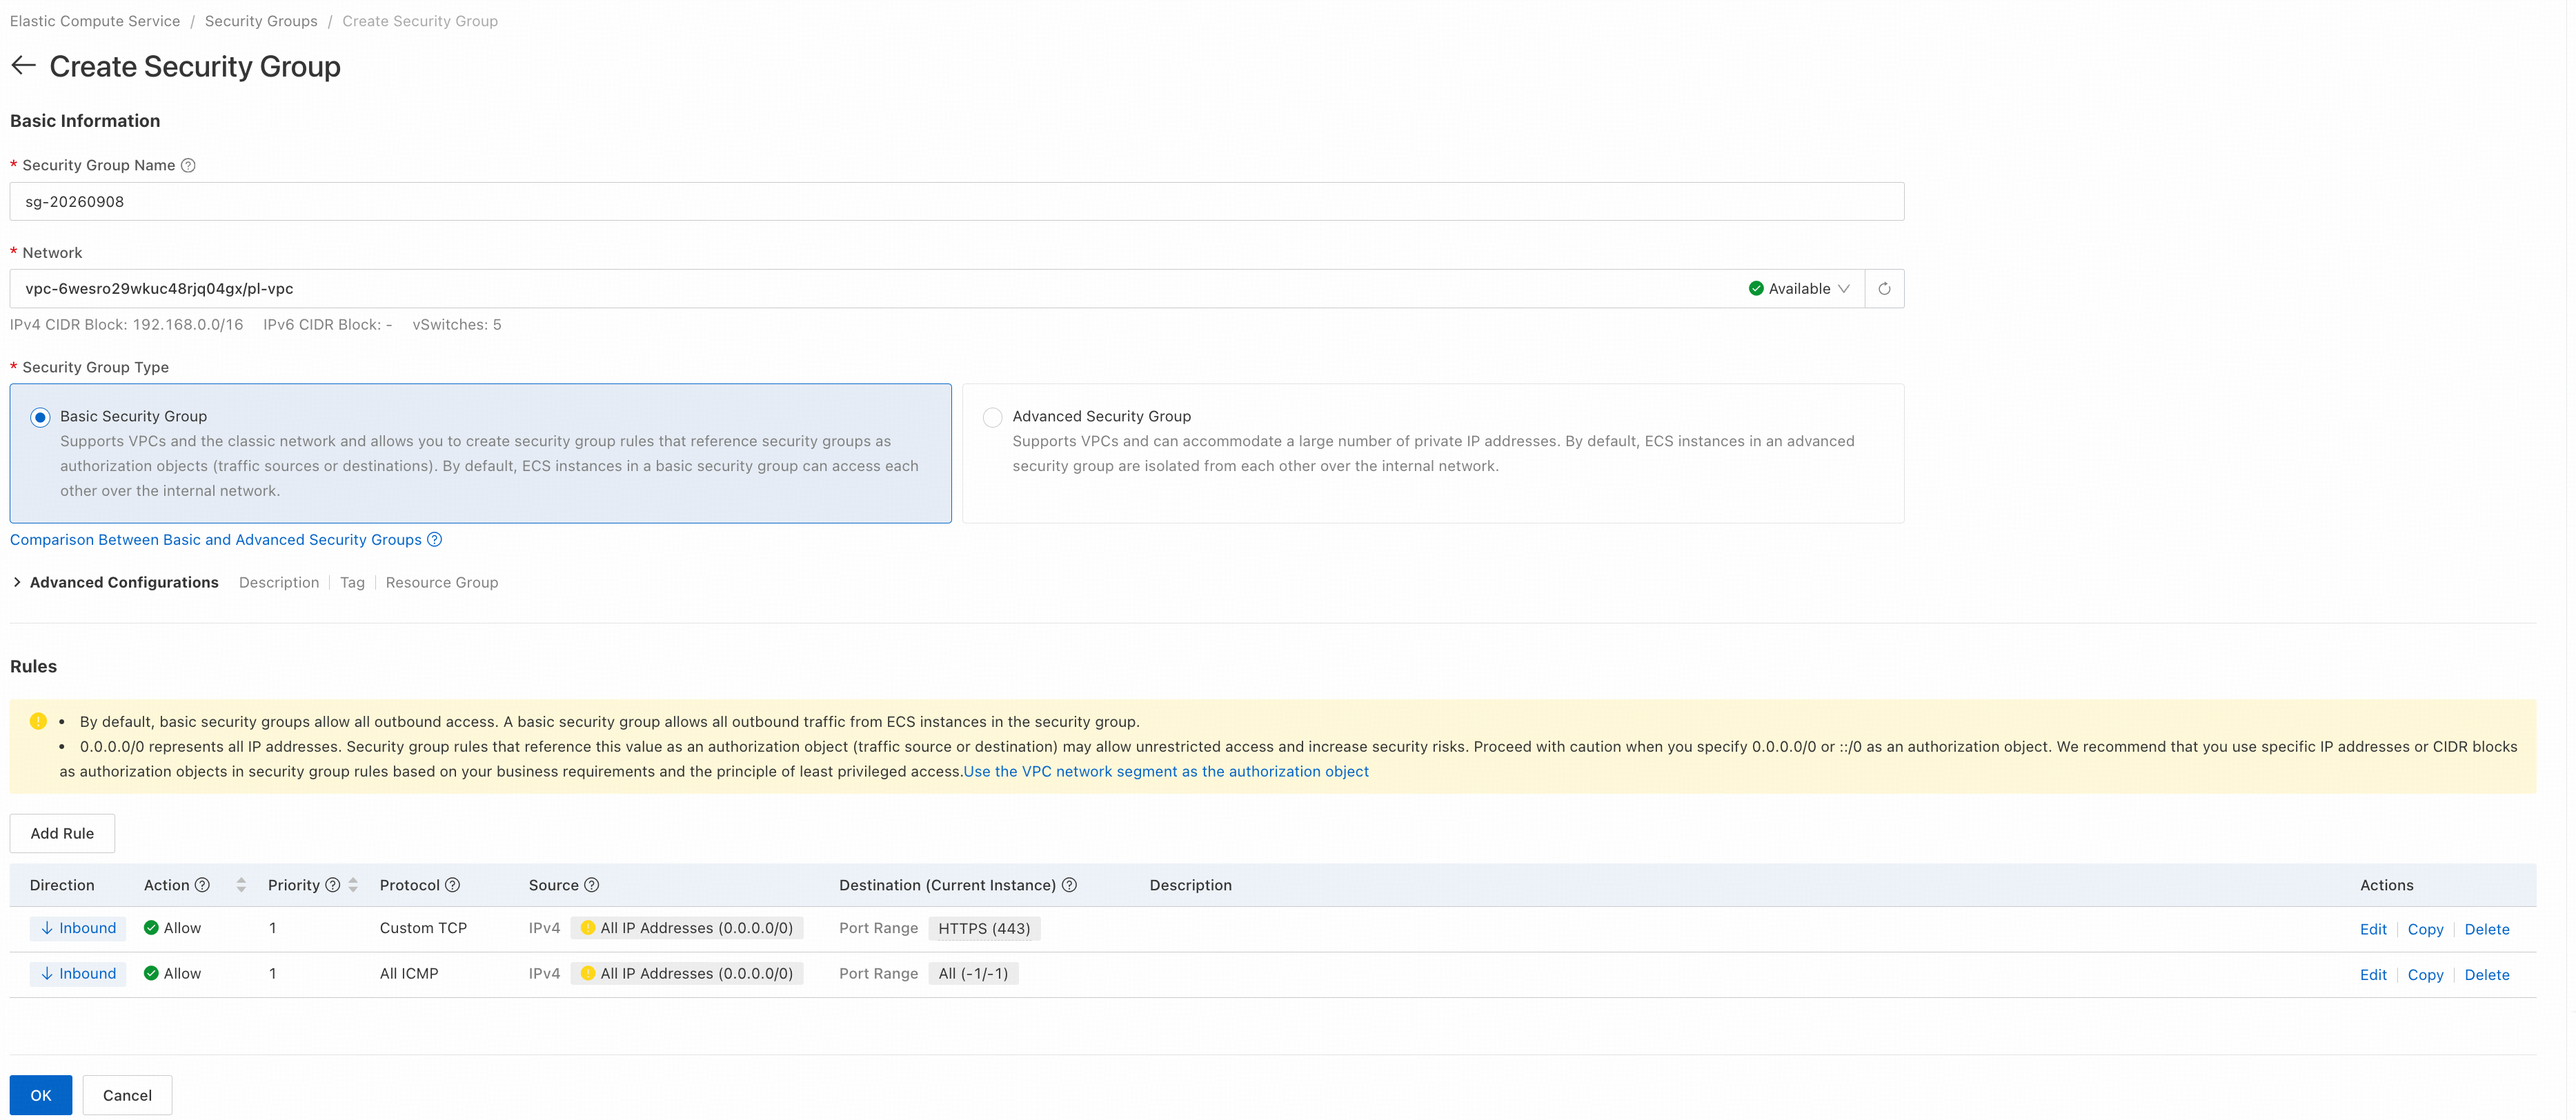
Alibaba Cloud VPC コンソール で、エンドポイントを作成します。この例では Japan (Tokyo) を使用します。
ステップ 1 で取得したエンドポイントサービス名を入力し、Verify をクリックします。
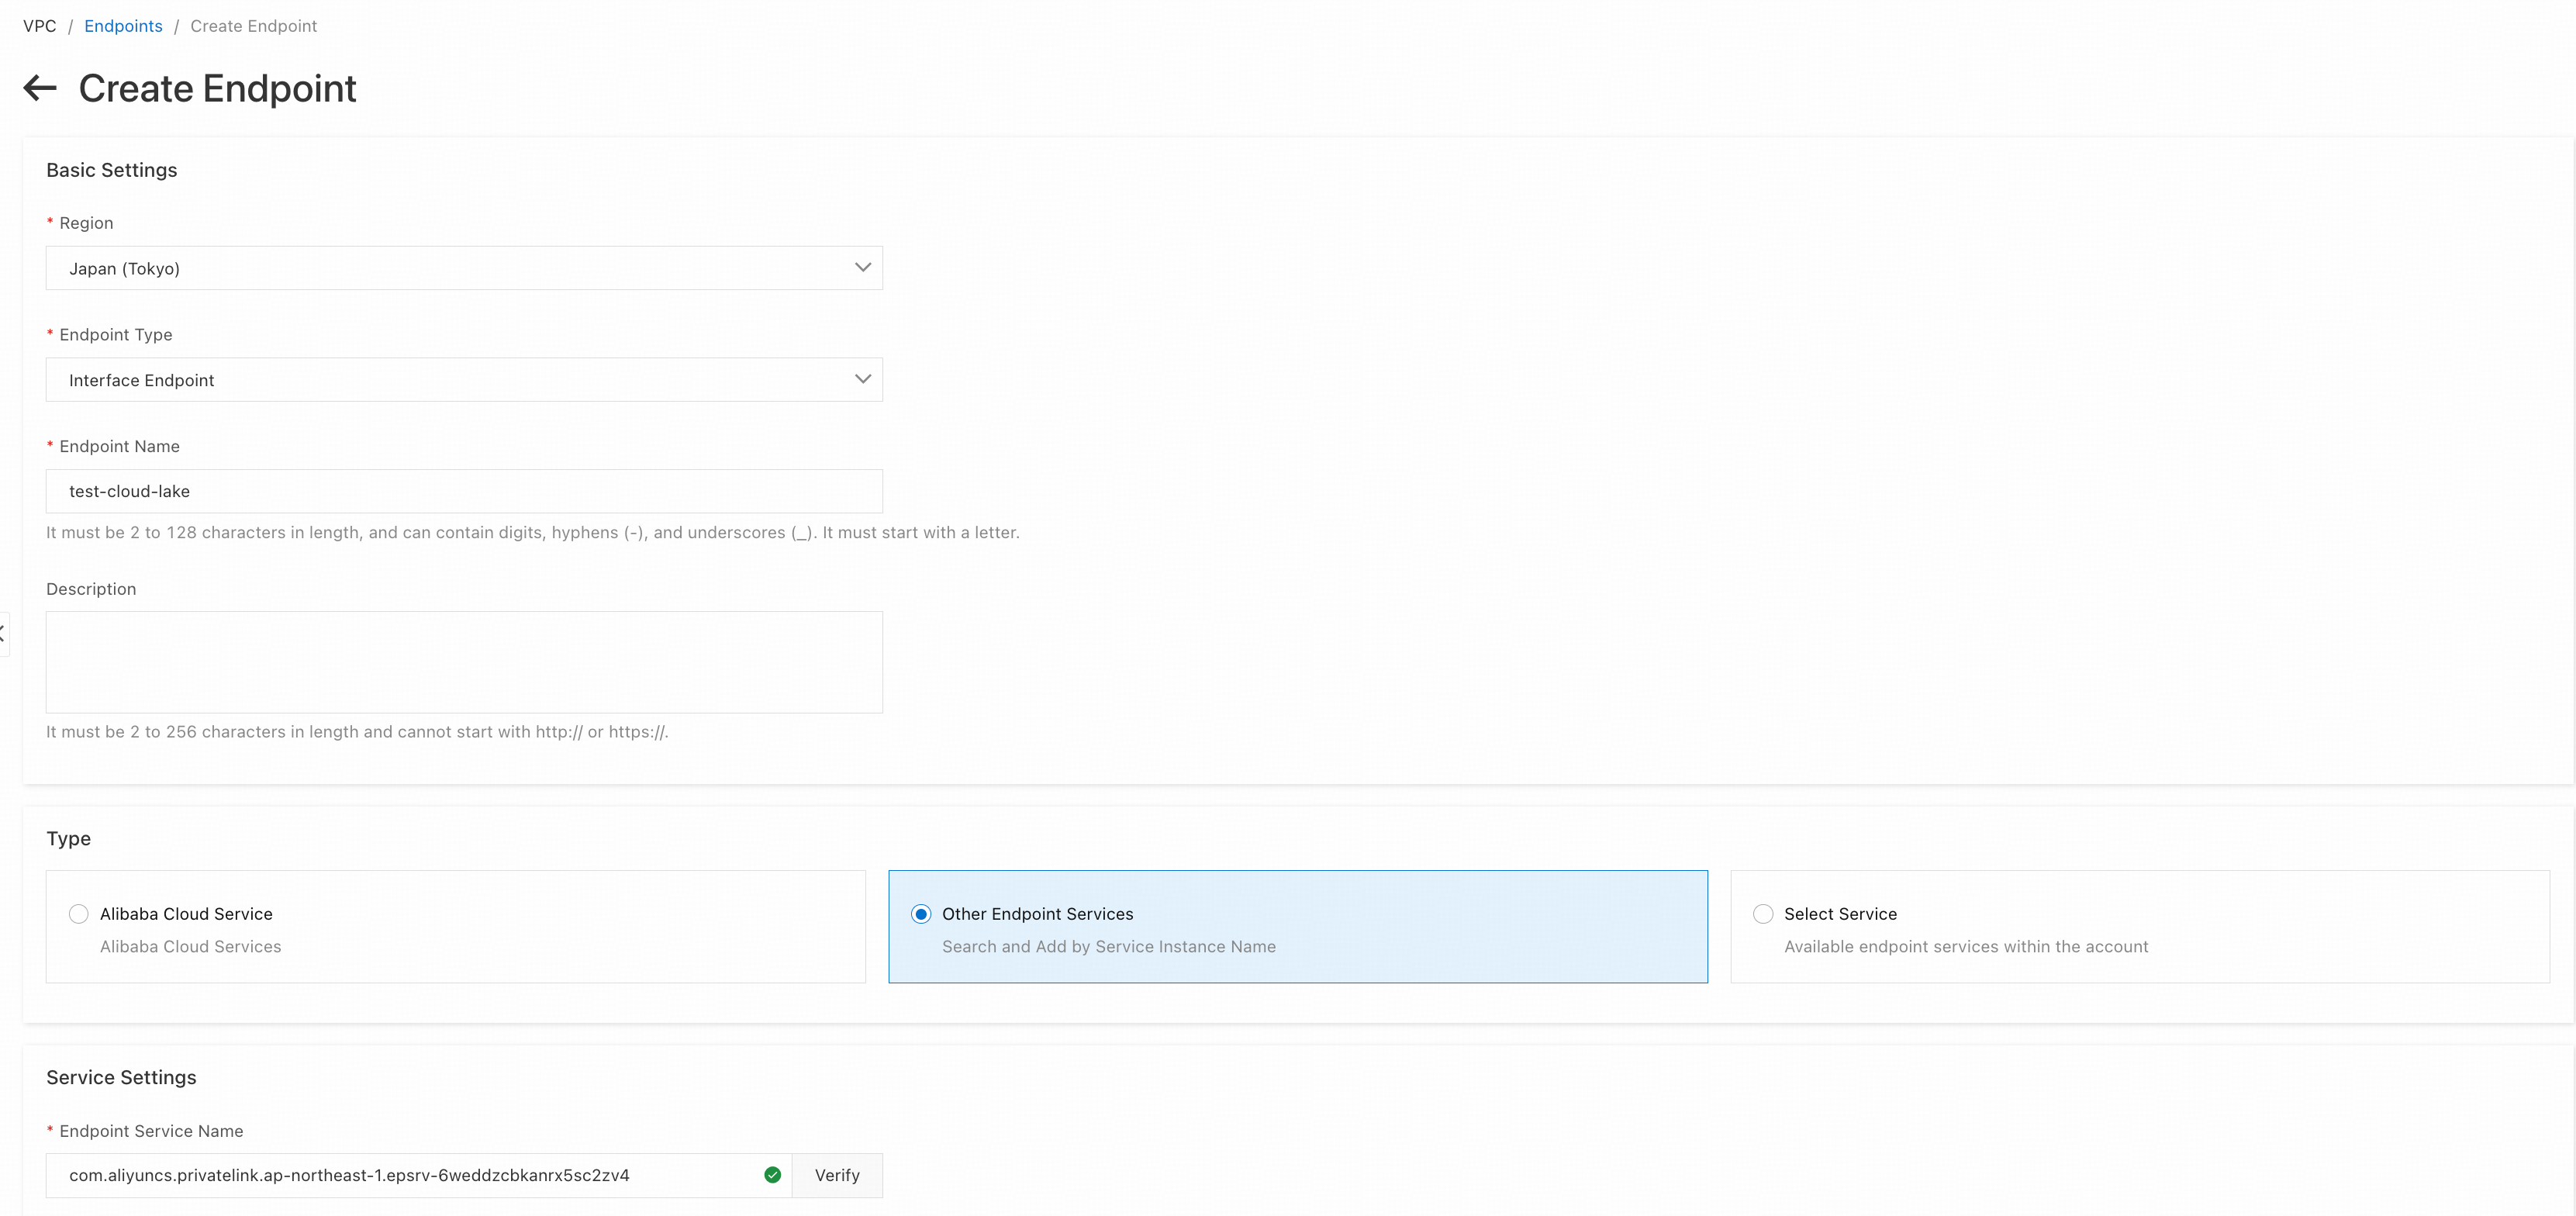
設定を確認し、ページ下部の作成ボタンをクリックします。
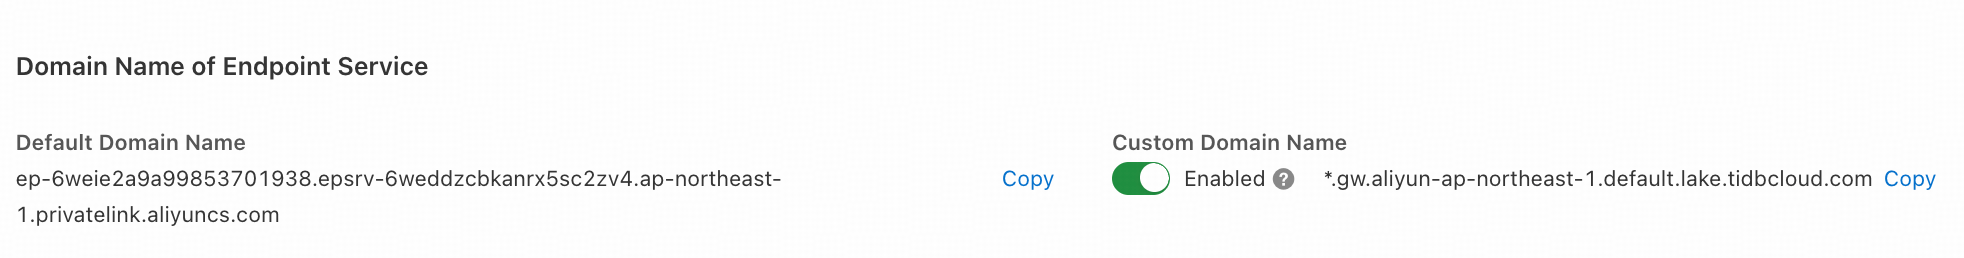
エンドポイント詳細ページで、Custom Domain Name を有効にします。
VPC 内の Elastic Compute Service (ECS) インスタンスからエンドポイント接続を検証します。
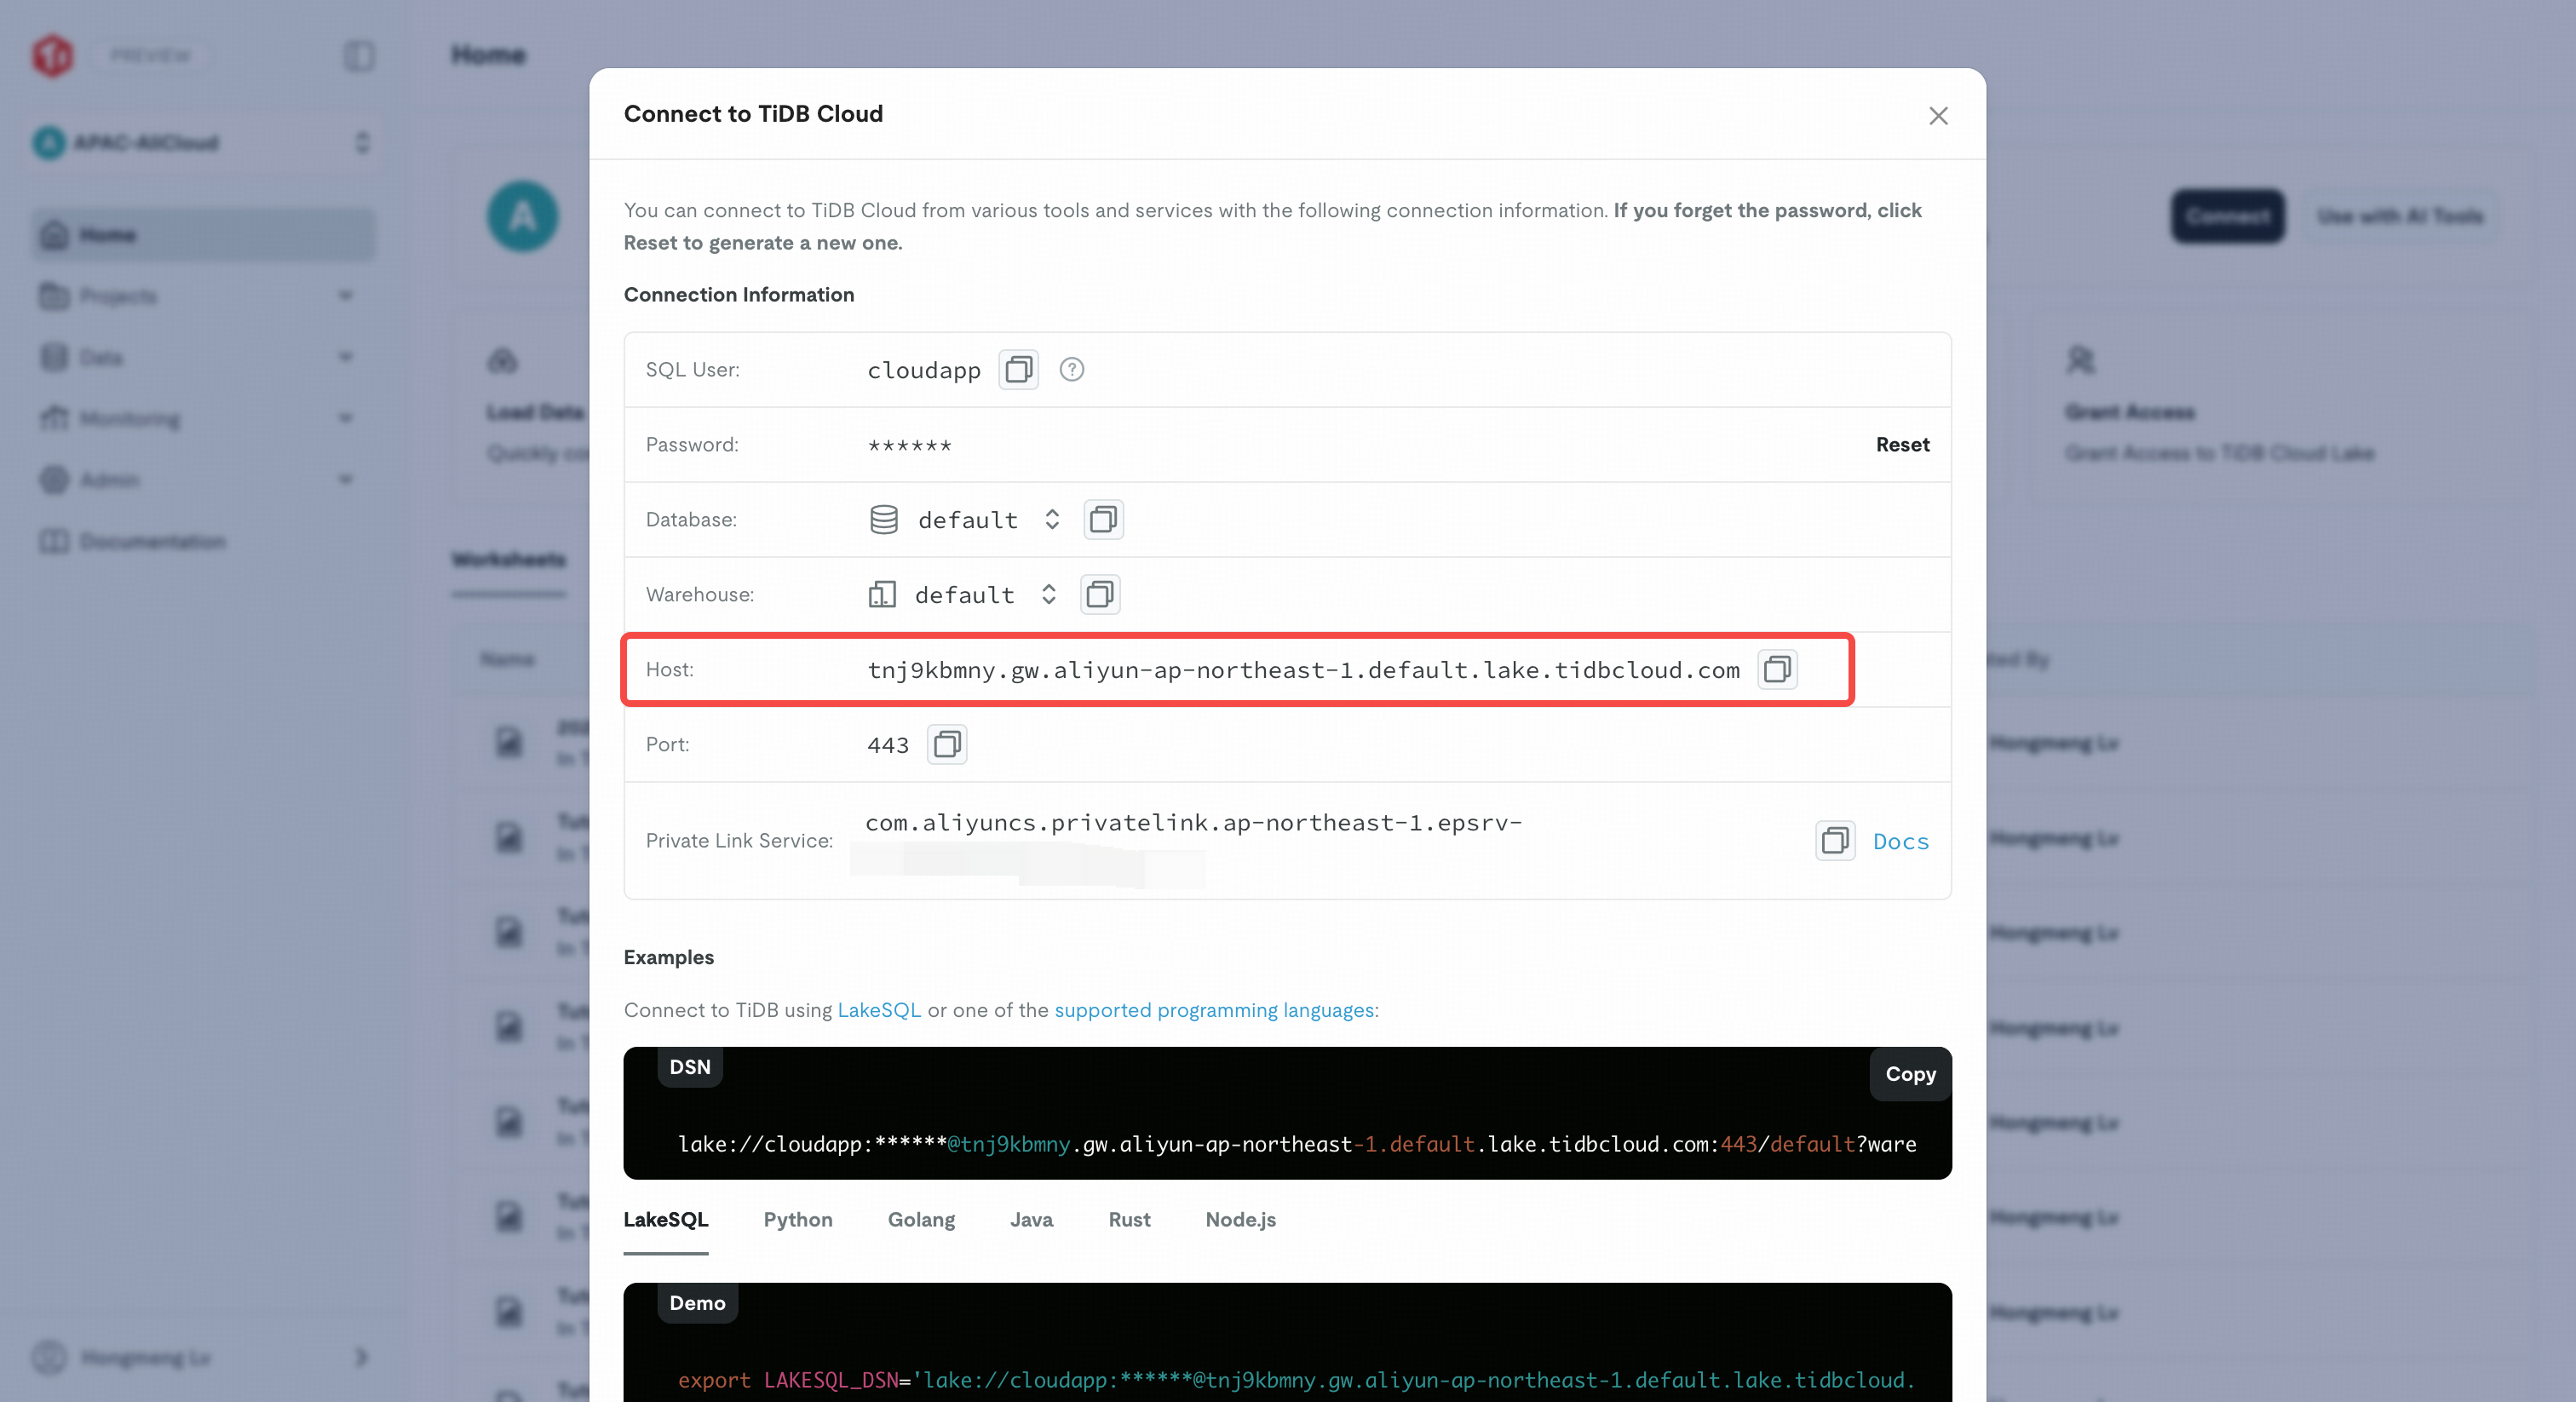
TiDB Cloud Lake のホームページで Connect をクリックします。Connect to TiDB Cloud ダイアログで、Connection Information の下にある Host の値をコピーします。
LAKE_HOSTにコピーしたホストを設定し、次のコマンドを実行します。LAKE_HOST='<your-tidb-cloud-lake-host>' getent ahostsv4 "$LAKE_HOST" curl --noproxy '*' -4 -sS -o /dev/null \ -w 'remote_ip=%{remote_ip}\ntls_verify=%{ssl_verify_result}\n' \ "https://$LAKE_HOST"Alibaba Cloud VPC コンソールでエンドポイント詳細ページを開き、エンドポイントの Elastic Network Interface (ENI) に割り当てられたプライベート IP アドレスを確認します。
getent ahostsv4が返すすべての IPv4 アドレスがエンドポイント ENI のプライベート IP アドレスであり、かつremote_ipがそれらのいずれかのアドレスと一致することを確認してください。これにより、TiDB Cloud Lake へのテスト接続が Alibaba Cloud PrivateLink を使用しており、パブリックインターネットを経由していないことが確認できます。tls_verify=0の結果は、HTTPS 証明書の検証が成功したことを示します。リージョンゲートウェイの正常性を確認します。Japan (Tokyo) リージョンを例にします。
curl --noproxy '*' -sS \
  https://gw.aliyun-ap-northeast-1.default.lake.tidbcloud.com/status
レスポンスに
"status": "ok"が含まれていれば、リージョンゲートウェイは利用可能です。