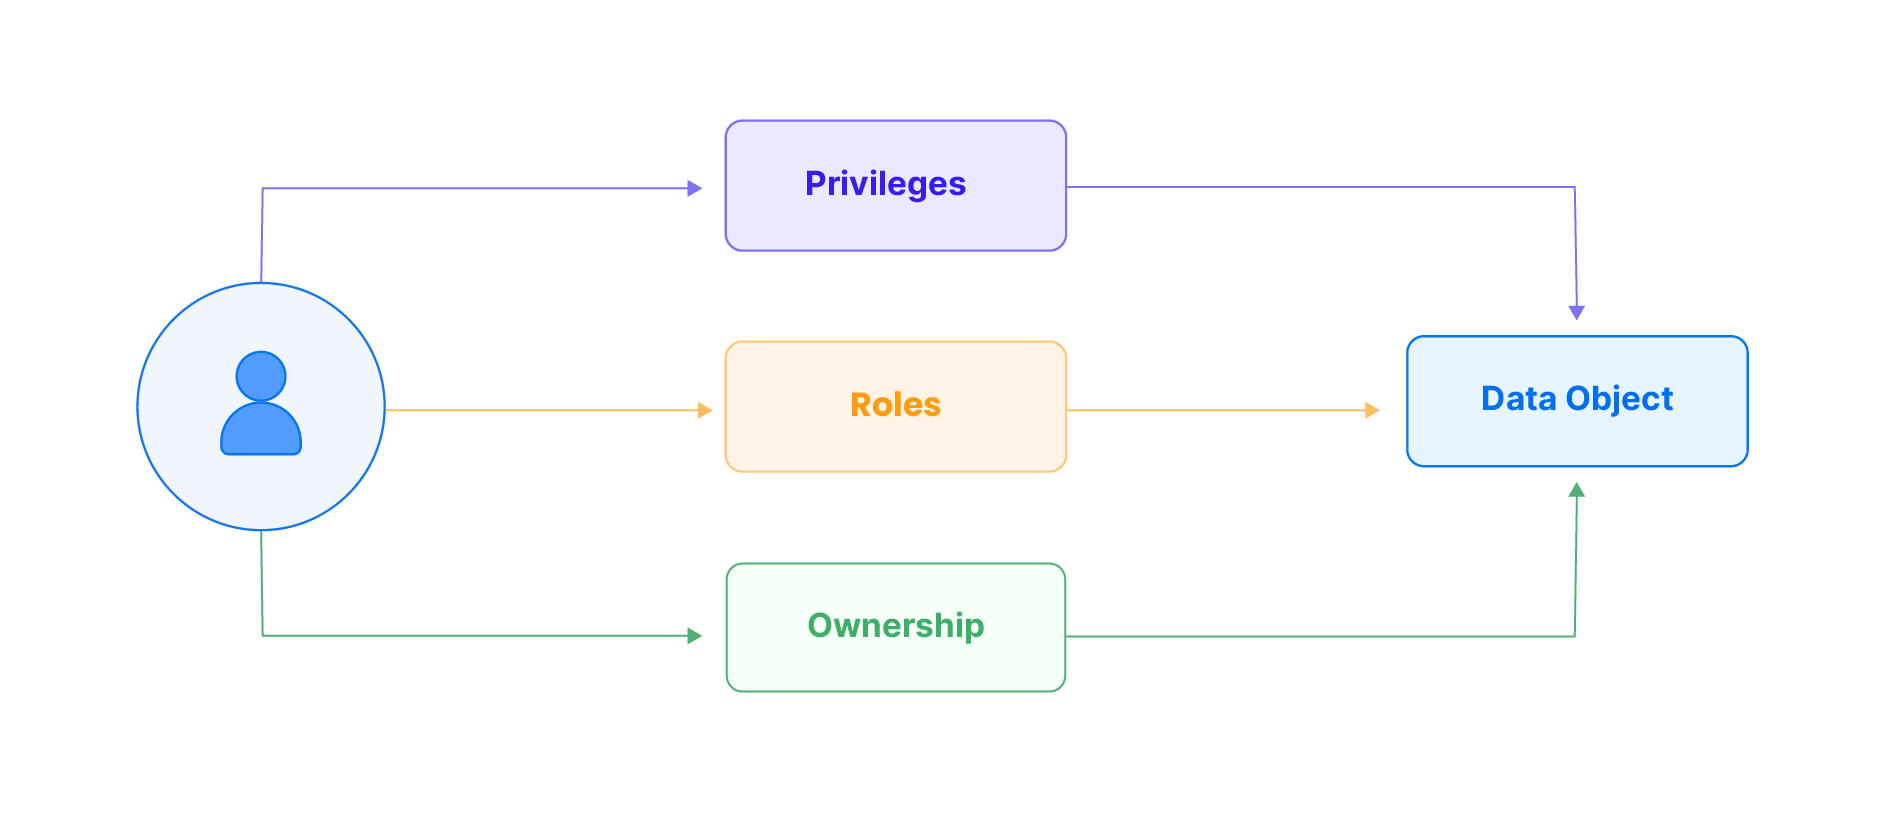
TiDB Cloud Lake は、アクセス制御機能として Role-Based Access Control (RBAC) と Discretionary Access Control (DAC) の両方のモデルを採用しています。ユーザーが TiDB Cloud Lake 内のデータオブジェクトにアクセスするには、適切な権限またはロールが付与されている必要があるか、そのデータオブジェクトの所有者である必要があります。データオブジェクトには、データベース、テーブル、ビュー、stage、または UDF などのさまざまな要素が含まれます。
概念
説明
権限
権限は、TiDB Cloud Lake でデータオブジェクトを操作する際に重要な役割を果たします。読み取り、書き込み、実行などのこれらの許可により、ユーザーの操作をきめ細かく制御でき、ユーザー要件との整合性を確保しながらデータセキュリティを維持できます。
所有権は、データアクセスを制御するための特別な権限です。ユーザーがデータオブジェクトを所有している場合、そのユーザーは最高レベルの制御権を持ち、アクセス権限を決定できます。このシンプルな所有権モデルにより、ユーザーは TiDB Cloud Lake 環境内で自分のデータを管理し、誰がアクセスまたは変更できるかを制御できます。
このガイドでは、関連する概念を説明し、TiDB Cloud Lake でアクセス制御を管理する方法を案内します。