访问控制
TiDB Cloud Lake 的访问控制功能同时采用了 Role-Based Access Control (RBAC) 和 Discretionary Access Control (DAC) 模型。当用户访问 TiDB Cloud Lake 中的数据对象时,必须被授予适当的权限或角色,或者拥有该数据对象的所有权。数据对象可以指多种元素,例如数据库、表、视图、stage 或 UDF。
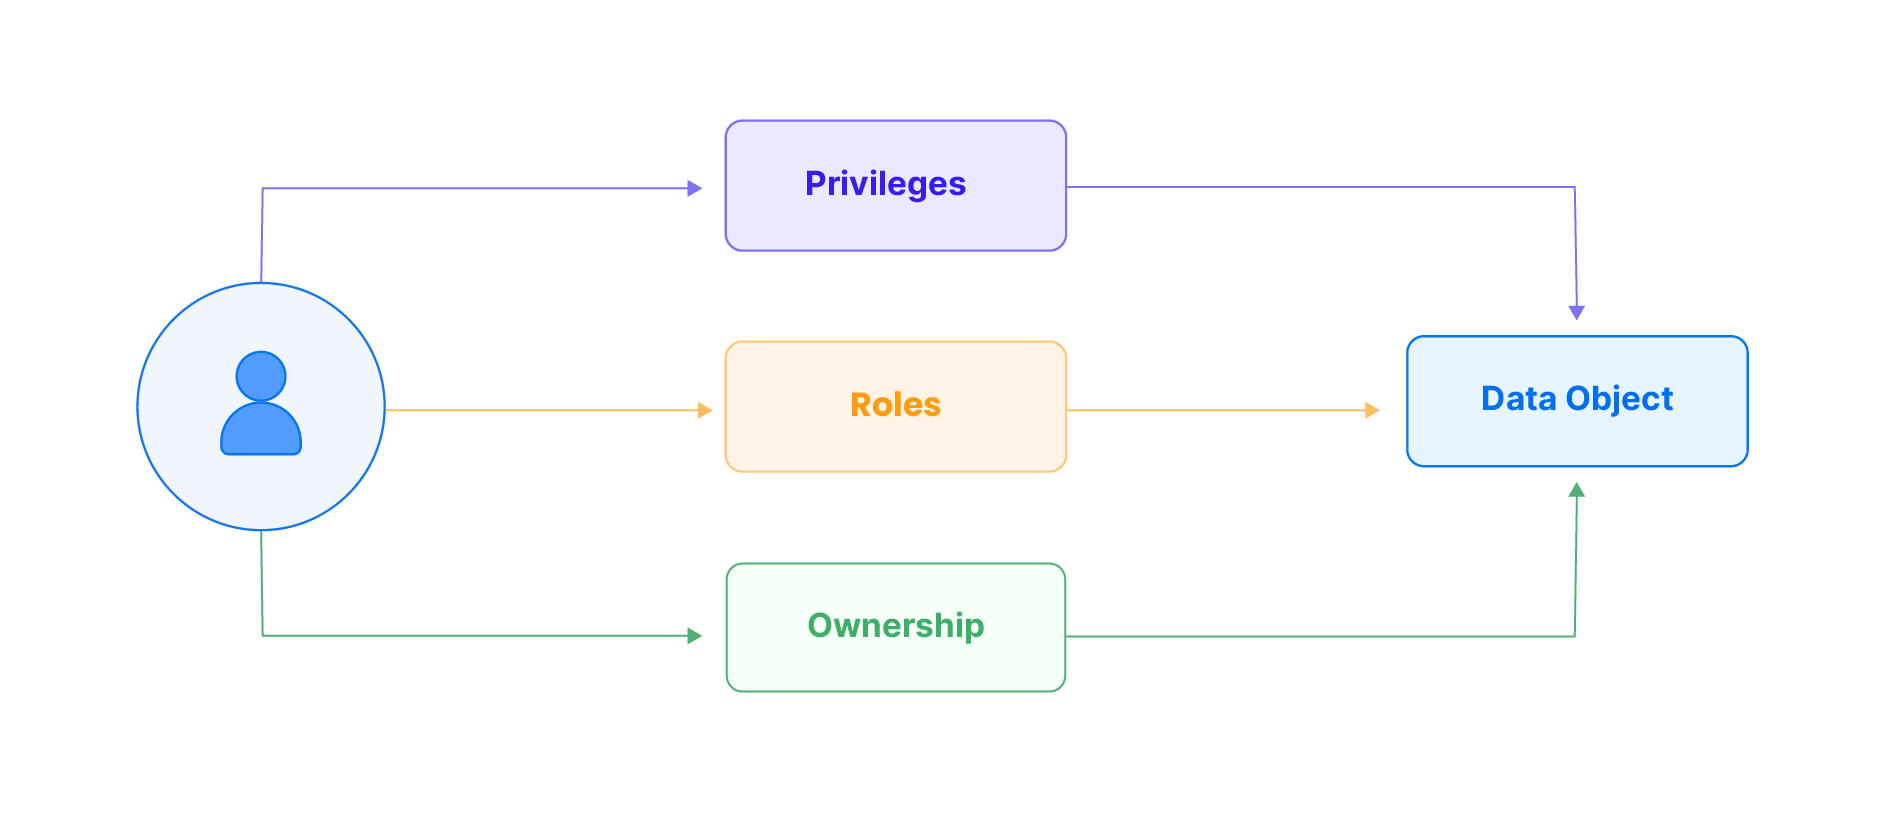
本指南介绍相关概念,并提供如何在 TiDB Cloud Lake 中管理访问控制的说明:
TiDB Cloud Lake 的访问控制功能同时采用了 Role-Based Access Control (RBAC) 和 Discretionary Access Control (DAC) 模型。当用户访问 TiDB Cloud Lake 中的数据对象时,必须被授予适当的权限或角色,或者拥有该数据对象的所有权。数据对象可以指多种元素,例如数据库、表、视图、stage 或 UDF。
本指南介绍相关概念,并提供如何在 TiDB Cloud Lake 中管理访问控制的说明: