Google Cloud Private Service Connect を介してTiDB Cloud Dedicatedクラスターに接続する
このドキュメントではPrivate Service Connectを介してTiDB Cloud Dedicatedクラスターに接続する方法について説明します。 Google Cloud Private Service Connect は、Google Cloud が提供するプライベートエンドポイントサービスです。
TiDB Cloud は、 Private Service Connect経由で、Google Cloud VPC でホストされているTiDB Cloudサービスへの安全性の高い一方向のアクセスをサポートします。エンドポイントを作成し、それを使用してTiDB Cloudサービスに接続できます。
Google Cloud Private Service Connect を利用したエンドポイント接続は、安全かつプライベートであり、お客様のデータをパブリックインターネットに公開することはありません。さらに、エンドポイント接続は CIDR オーバーラップをサポートしており、ネットワーク管理が容易です。
Google Cloud Private Service Connect のアーキテクチャは以下のとおりです。 1
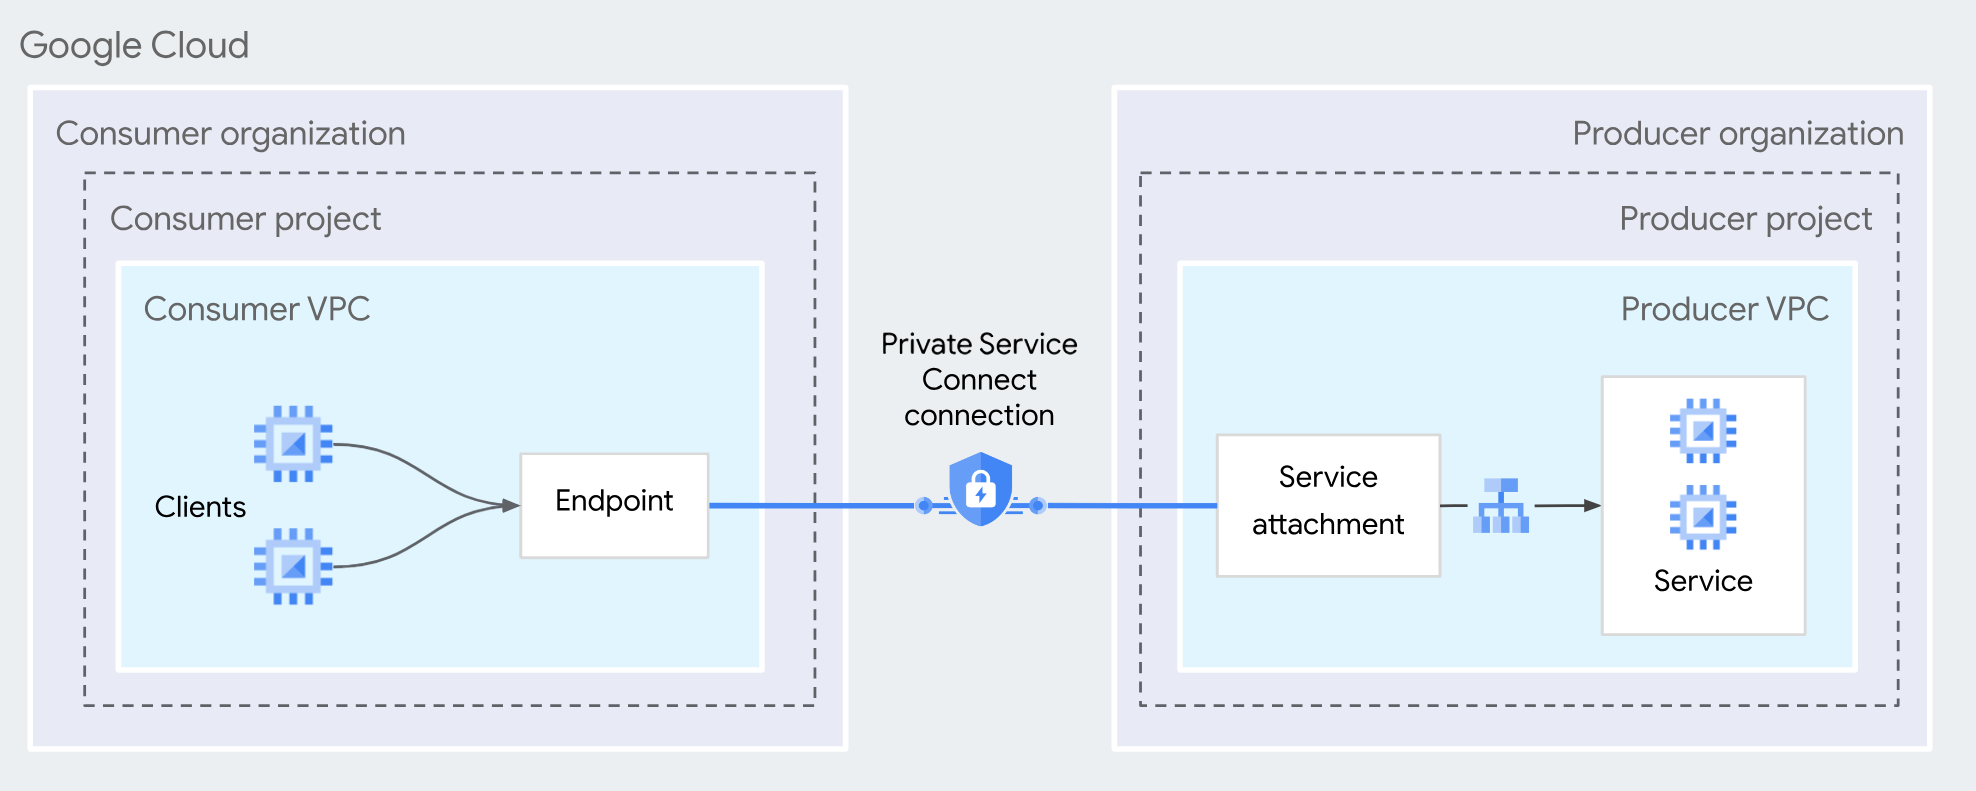
プライベートエンドポイントおよびエンドポイントサービスに関するより詳細な定義については、以下の Google Cloud ドキュメントを参照してください。
制限
- この機能は、2023年4月13日以降に作成されたTiDB Cloud Dedicatedクラスターに適用されます。それ以前のクラスターについては、 TiDB Cloudサポートにお問い合わせください。
Organization OwnerおよびProject Ownerロールのみが、Google Cloud Private Service Connect エンドポイントを作成できます。- 各TiDBクラスターは、最大10個のエンドポイントからの接続を処理できます。
- 各Google Cloudプロジェクトは、最大10個のエンドポイントをTiDBクラスターに接続できます。
- 2025年8月12日以降、Google Cloud上のTiDB Cloud Dedicatedクラスターでリージョンごとに作成できるGoogle Private Service Connect(PSC)接続の最大数は、NATサブネットCIDRブロックサイズによって異なります。
/20: リージョンごとに最大 7つの PSC 接続/19: リージョンごとに最大 23 の PSC 接続/18: リージョンごとに最大55のPSC接続/17: リージョンごとに最大 119 の PSC 接続/16: リージョンごとに最大 247 の PSC 接続
- 接続するプライベートエンドポイントとTiDBクラスターは、同じリージョンに配置されている必要があります。
- 送信ファイアウォールルールでは、エンドポイントの内部 IP アドレスへのトラフィックを許可する必要があります。 暗黙の送信許可ファイアウォールルールは、任意の宛先 IP アドレスへの送信を許可します。
- VPCネットワークで送信拒否ファイアウォールルールを作成している場合、または暗黙的に許可される送信動作を変更する階層型ファイアウォールポリシーを作成している場合、エンドポイントへのアクセスに影響が出る可能性があります。この場合、エンドポイントの内部宛先IPアドレスへのトラフィックを許可する、特定の送信許可ファイアウォールルールまたはポリシーを作成する必要があります。
ほとんどのシナリオでは、VPCピアリングよりもプライベートエンドポイント接続を使用することをお勧めします。ただし、以下のシナリオでは、プライベートエンドポイント接続の代わりにVPCピアリングを使用する必要があります。
- 高可用性を実現するために、 TiCDCクラスターを使用して、ソースTiDBクラスターからターゲットTiDBクラスターへリージョンをまたいでデータをレプリケートしています。現在、プライベートエンドポイントはリージョン間接続をサポートしていません。
- TiCDCクラスターを使用してデータをダウンストリームクラスター(Amazon Aurora、MySQL、Kafkaなど)に複製していますが、ダウンストリームのエンドポイントサービスを独自に維持できません。
Google Cloud Private Service Connect を使用してプライベートエンドポイントを設定する
プライベートエンドポイント経由でTiDB Cloud Dedicatedクラスターに接続するには、前提条件を完了し、以下の手順に従ってください。
複数のクラスターがある場合は、Google Cloud Private Service Connectを使用して接続する各クラスターに対して、これらの手順を繰り返す必要があります。
前提条件
エンドポイントの作成を開始する前に:
Google Cloud プロジェクトで次の API を有効にします。
エンドポイントを作成するために必要な権限を持つ以下のIAMロールを準備してください。
- タスク:
- エンドポイントを作成する
- エンドポイントのDNSエントリを自動または手動で構成する
- 必須のIAMロール:
- Compute Network Admin (roles/compute.networkAdmin)
- Service Directory Editor (roles/servicedirectory.editor)
- タスク:
ステップ1. TiDBクラスターを選択する
My TiDBページで、対象のTiDB Cloud Dedicatedクラスターの名前をクリックして、概要ページに移動します。以下のいずれかのステータスのクラスターを選択できます。
- Available
- Restoring
- Modifying
- Importing
右上隅のConnectをクリックしてください。接続ダイアログが表示されます。
Connection TypeドロップダウンリストでPrivate Endpointを選択し、 Create Private Endpoint Connectionをクリックします。
ステップ2. Google Cloudプライベートエンドポイントを作成する
- プライベートエンドポイント作成用のコマンドを生成するには、以下の情報を提供してください。
- Google Cloud Project ID :Google Cloud アカウントに関連付けられたプロジェクト ID です。この ID はGoogle Cloud Dashboardページで確認できます。
- Google Cloud VPC Name : 指定したプロジェクト内の VPC の名前。 Google Cloud VPC networksページにあります。
- Google Cloud Subnet Name:指定された VPC 内のサブネットの名前です。VPC network detailsページで確認できます。
- Private Service Connect Endpoint Name:作成されるプライベートエンドポイントの一意の名前を入力してください。
- 情報を入力したら、 Generate Commandをクリックしてください。
- Google Cloud CLI または Google Cloud コンソールを使用して、プライベートエンドポイントを作成します。
- 生成されたコマンドをコピーしてください。
- Google Cloud Shellを開き、コマンドを実行してプライベートエンドポイントを作成します。
- Google Cloud Consoleで、現在のプロジェクトがTiDB Cloudに入力したGoogle Cloud Project IDと同じであることを確認してください。
- VPC network > Private Service Connect > Connected endpointsに移動し、 Connect endpointをクリックします。
- TiDB Cloudで生成されたコマンドの値を使用してエンドポイントを設定します。
- Endpoint name:コマンドで指定した転送ルール名を使用します。
- Target: Published serviceを選択し、
--target-service-attachmentからサービスアタッチメント URI を入力します。 - Region:コマンドからリージョンを選択してください。
- Network:
--networkから VPC ネットワークを選択してください。 - Subnetwork:
--subnetからサブネットを選択してください。
- エンドポイントを作成するには、 Add endpointをクリックしてください。
- Connected endpointsで、新しいエンドポイントが作成されていることを確認し、そのエンドポイント名を記録します。
ステップ3. エンドポイントへのアクセスを許可する
Google Cloudでエンドポイントを正常に作成したら、 TiDB Cloudコンソールに戻り、 Accept Endpoint Accessをクリックします。
エラーnot received connection request from endpointが表示された場合は、Google Cloud プロジェクトでエンドポイントが正常に作成されていること、およびその構成が生成されたコマンドと一致していることを確認してください。
ステップ4. TiDBクラスターに接続する
プライベートエンドポイントへの接続を承認すると、接続ダイアログにリダイレクトされます。
- プライベートエンドポイントの接続ステータスがSystem CheckingからActiveに変わるまでお待ちください(約5分)。
- Connect Withドロップダウンリストから、希望する接続方法を選択してください。対応する接続文字列がダイアログの下部に表示されます。
- 接続文字列を使用してクラスターに接続してください。
プライベートエンドポイントのステータスリファレンス
プライベートエンドポイント接続を使用すると、プライベートエンドポイントまたはプライベートエンドポイントサービスのステータスがPrivate Endpointページに表示されます。
プライベートエンドポイントが取り得るステータスは次のとおりです。
- Pending:処理待ち。
- Active:プライベートエンドポイントは使用可能です。このステータスのプライベートエンドポイントは編集できません。
- Deleting:プライベートエンドポイントを削除中です。
- Failed:プライベートエンドポイントの作成に失敗しました。該当行のEditをクリックすると、作成を再試行できます。
プライベートエンドポイントサービスが取り得るステータスは次のとおりです。
- Creating:エンドポイントサービスを作成中です。これには3~5分かかります。
- Active:プライベートエンドポイントが作成されるかどうかに関わらず、エンドポイントサービスは作成済みです。
トラブルシューティング
TiDB Cloudでエンドポイントサービスの作成に失敗しました。どうすればよいですか?
エンドポイントサービスは、 Create Google Cloud Private Endpoint Connectionページを開いて TiDB クラスターを選択すると自動的に作成されます。作成が失敗と表示される場合、またはCreatingの状態が長時間続く場合は、サポートチケットを送信してサポートを受けてください。
Google Cloudでエンドポイントを作成できませんでした。どうすればよいですか?
問題のトラブルシューティングを行うには、プライベートエンドポイント作成コマンドを実行した後に Google Cloud Shell から返されるエラーメッセージを確認する必要があります。権限関連のエラーの場合は、再試行する前に必要な権限を付与してください。
いくつかの操作をキャンセルしました。エンドポイントへのアクセスを許可する前に、キャンセルをどのように処理すればよいでしょうか?
キャンセルされたアクションの未保存の下書きは保持も表示もされません。次回TiDB Cloudコンソールで新しいプライベートエンドポイントを作成する際は、各手順を繰り返す必要があります。
Google Cloud Shell でプライベートエンドポイントを作成するコマンドをすでに実行している場合は、Google Cloud コンソールで手動で対応するエンドポイントを削除する必要があります。
TiDB Cloudコンソールで、サービスアタッチメントを直接コピーして生成されたエンドポイントが表示されないのはなぜですか?
TiDB Cloudコンソールでは、 Create Google Cloud Private Endpoint Connectionページで生成されたコマンドによって作成されたエンドポイントのみを表示できます。
ただし、サービスアタッチメントを直接コピーして生成されたエンドポイント(つまり、 TiDB Cloudコンソールで生成されたコマンドを使用して作成されたものではないエンドポイント)は、 TiDB Cloudコンソールには表示されません。
- Google Cloud Private Service Connectアーキテクチャの図は、クリエイティブコモンズ表示 4.0 インターナショナルに基づいてライセンスされている、Google Cloud ドキュメントのPrivate Service Connectドキュメントからのものです。↩